Скопировать ссылку
Главу Агентства электронного управления могут уволить после кибератаки
Вопрос об увольнении главы Агентства электронного управления Николеты Коломеец после кибератаки, в результате которой были раскрыты данные около 750 тысяч граждан, может быть рассмотрен после завершения внутреннего расследования.
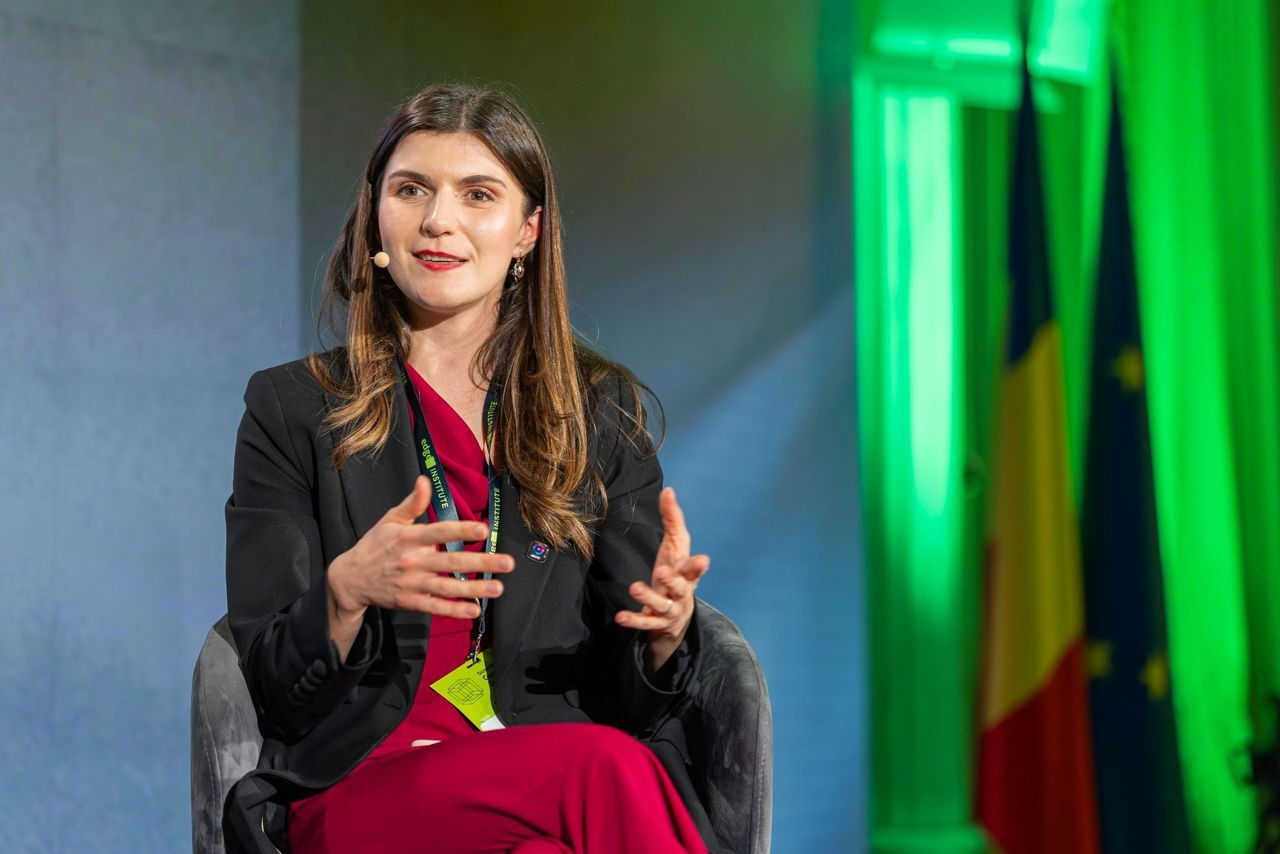
Об этом заявил депутат от Партии действия и солидарности (PAS) Дориан Истратий в эфире программы Rezoomat на телеканале Realitatea, передает noi.md
По словам парламентария, за обеспечение кибербезопасности отвечают несколько учреждений, в том числе Агентство электронного управления и Служба информационных технологий и кибербезопасности (STISC). В связи с этим Истратий считает, что решение об ответственности руководства того или иного учреждения следует принимать после завершения расследования.
«Сейчас проводится внутреннее расследование, и, думаю, наиболее правильным будет дождаться, чтобы правительство выступило с консолидированной позицией после завершения всех процедур», — заявил Дориан Истратий.
Депутат отметил, что на данном этапе установить, кто несет ответственность за произошедшее, невозможно, и призвал дождаться выводов расследования.
«Сейчас мы не можем делать выводы. Давайте дождемся, пока коллеги из правительства завершат все процедуры. Думаю, они выступят с заявлением и разъяснят, что произошло и какие шаги последуют дальше», — сказал парламентарий.
В то же время Истратий подчеркнул необходимость укрепления кибербезопасности и увеличения инвестиций в эту сферу. Он также отметил потребность в квалифицированных специалистах.
«Необходимо увеличить инвестиции в эту сферу, нужны высококвалифицированные специалисты, которые будут здесь работать, чтобы мы могли обеспечить свою защиту», — заявил депутат.
Напомним, в результате кибератаки на государственные системы злоумышленники получили доступ к данным, связанным примерно с 750 тысячами персональных идентификационных номеров (IDNP). При этом попытки несанкционированного доступа предпринимались в отношении данных около одного миллиона человек.
По данным властей, расследование обстоятельств произошедшего продолжается, устанавливается также степень ответственности задействованных учреждений.
Скопировать ссылку